
Co to jest 2FA i dlaczego uwierzytelnianie dwuskładnikowe zwiększa bezpieczeństwo?
Najważniejsze w skrócie
Samo silne hasło coraz częściej nie wystarcza do ochrony konta. 2FA dodaje drugi, niezależny etap weryfikacji i znacząco ogranicza ryzyko przejęcia dostępu nawet wtedy, gdy hasło zostanie wykradzione. Wyjaśniam, jak działa uwierzytelnianie dwuskładnikowe, jakie metody są najbezpieczniejsze i gdzie szczególnie warto je stosować.
W tym haśle
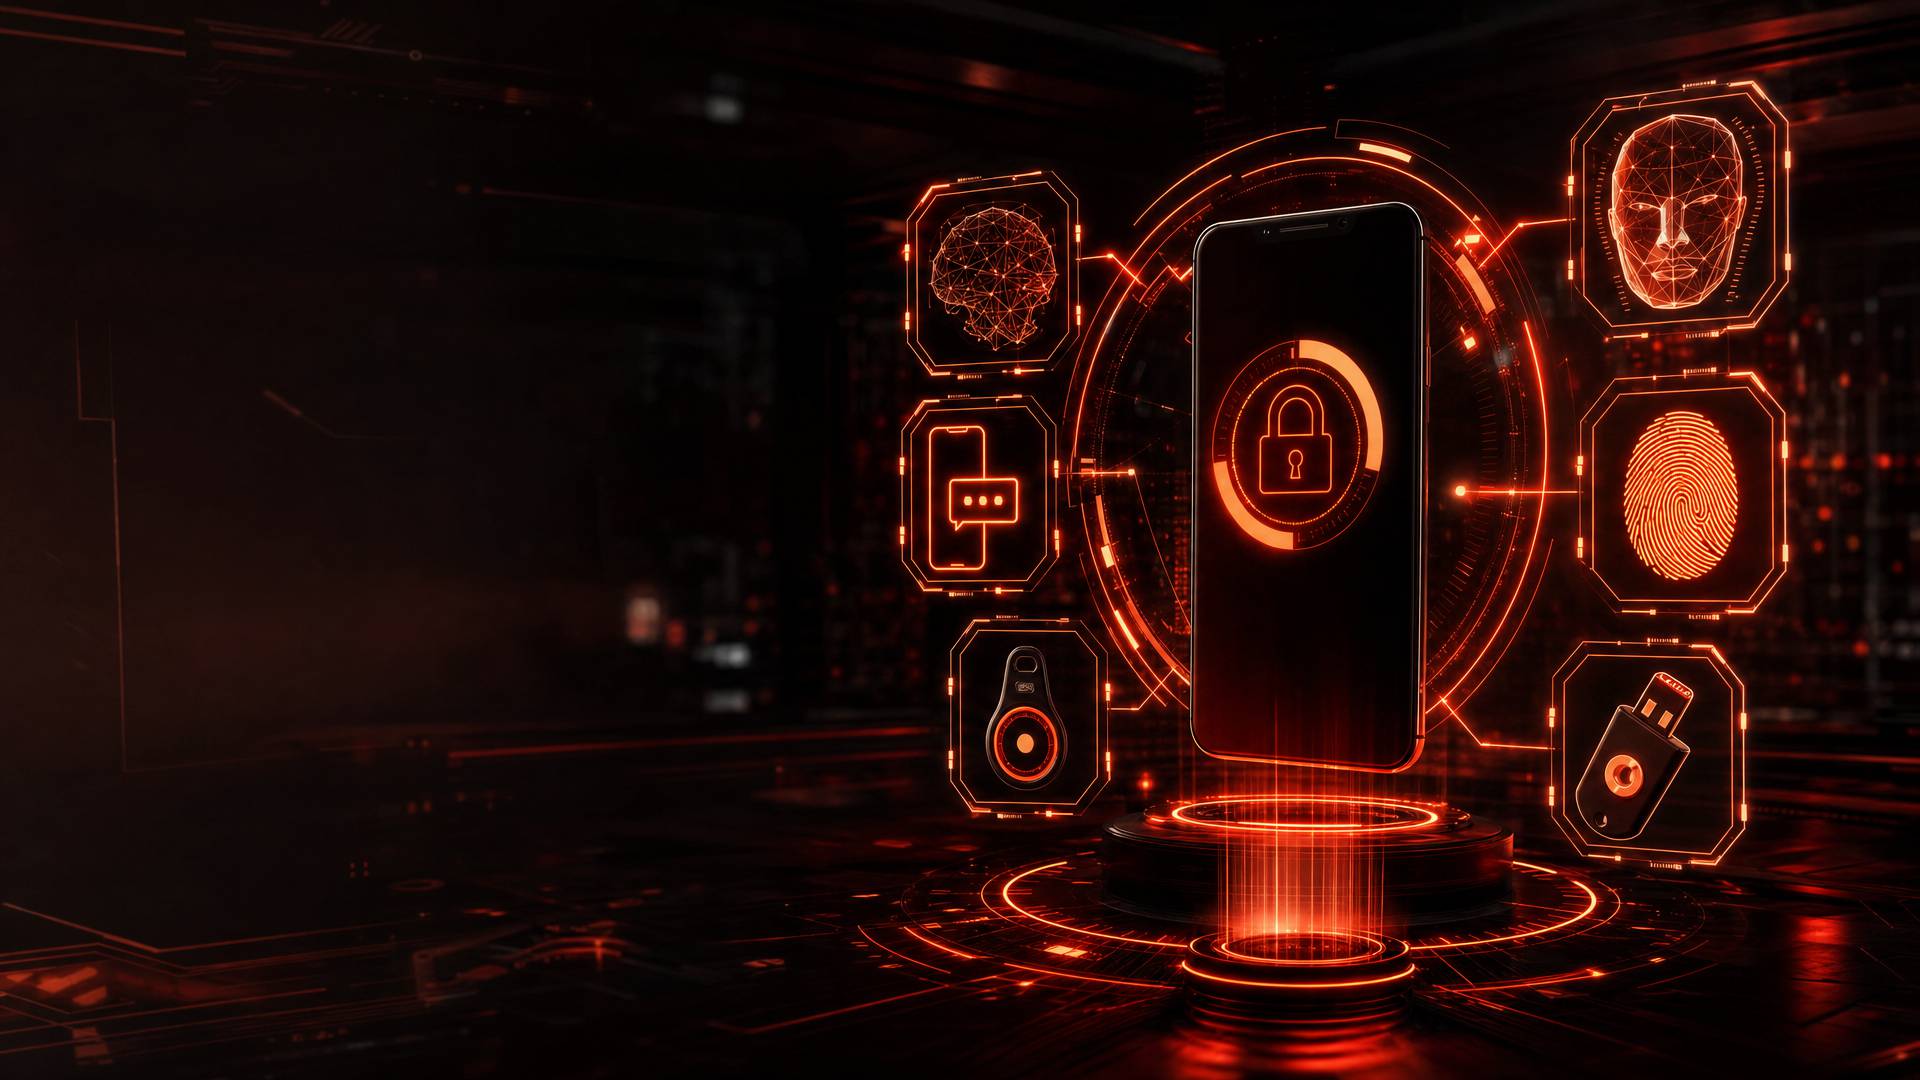
2FA, czyli uwierzytelnianie dwuskładnikowe, to mechanizm bezpieczeństwa wymagający potwierdzenia tożsamości użytkownika za pomocą dwóch niezależnych elementów. Najczęściej pierwszym składnikiem jest hasło, a drugim kod z aplikacji, klucz bezpieczeństwa, potwierdzenie na telefonie lub inna metoda weryfikacji.
Dzięki temu samo zdobycie hasła nie wystarcza do przejęcia konta.
Jeżeli atakujący pozna login i hasło, nadal musi zdobyć drugi składnik uwierzytelnienia. To właśnie ta dodatkowa warstwa sprawia, że 2FA jest jednym z najprostszych i jednocześnie najskuteczniejszych sposobów zwiększenia bezpieczeństwa kont internetowych.
Co oznacza skrót 2FA?
2FA pochodzi od angielskiego określenia two-factor authentication, czyli uwierzytelnianie dwuskładnikowe.
Kluczowe jest tutaj słowo dwuskładnikowe.
Nie chodzi wyłącznie o wykonanie dwóch czynności podczas logowania. Oba elementy powinny należeć do różnych kategorii uwierzytelnienia.
Najczęściej wyróżnia się trzy podstawowe kategorie:
- coś, co użytkownik zna,
- coś, co użytkownik posiada,
- coś, czym użytkownik jest.
Przykładem pierwszej kategorii jest hasło lub PIN.
Drugą może być telefon, aplikacja uwierzytelniająca, token sprzętowy albo fizyczny klucz bezpieczeństwa.
Trzecią kategorią są dane biometryczne, na przykład odcisk palca lub rozpoznawanie twarzy.
Jeżeli system wymaga hasła i kodu generowanego na telefonie, wykorzystuje dwa różne składniki: wiedzę użytkownika oraz urządzenie, które posiada.
Jak działa 2FA?
Proces logowania z włączonym 2FA zazwyczaj składa się z dwóch etapów.
- Użytkownik podaje login i hasło.
- System prosi o dodatkowe potwierdzenie tożsamości.
Drugim etapem może być między innymi:
- wpisanie jednorazowego kodu,
- zaakceptowanie powiadomienia w aplikacji,
- użycie fizycznego klucza bezpieczeństwa,
- potwierdzenie logowania biometrią,
- wpisanie kodu otrzymanego SMS-em.
Dopiero po prawidłowym przejściu obu etapów użytkownik otrzymuje dostęp do konta.
W praktyce oznacza to, że nawet jeżeli hasło trafi w ręce osoby trzeciej, atak może zostać zatrzymany na drugim etapie.
Dlaczego samo hasło nie zawsze wystarcza?
Hasła są podstawowym mechanizmem zabezpieczania kont, ale mają wiele słabości.
Mogą zostać:
- wykradzione podczas phishingu,
- przechwycone przez złośliwe oprogramowanie,
- ujawnione w wyniku wycieku danych,
- odgadnięte,
- wykradzione z przeglądarki,
- przejęte z niezabezpieczonego urządzenia,
- ponownie wykorzystane po wycieku z innego serwisu.
Szczególnie niebezpieczne jest używanie tego samego hasła w wielu miejscach.
Jeżeli dane logowania wyciekną z jednego serwisu, przestępcy mogą automatycznie sprawdzać je w setkach innych usług.
Taki sposób ataku nazywany jest często credential stuffing.
2FA znacząco ogranicza skuteczność takiego ataku, ponieważ sama para login i hasło nie daje jeszcze dostępu do konta.
Czym różni się 2FA od MFA?
2FA i MFA są pojęciami bardzo podobnymi, ale nie identycznymi.
2FA oznacza uwierzytelnianie wykorzystujące dokładnie dwa składniki.
MFA, czyli multi-factor authentication, oznacza uwierzytelnianie wieloskładnikowe i może wykorzystywać dwa lub więcej składników.
Każde 2FA jest więc formą MFA, ale nie każde MFA musi ograniczać się do dwóch elementów.
W codziennym użyciu oba określenia są jednak często stosowane zamiennie.
2FA a weryfikacja dwuetapowa
Warto również rozróżnić uwierzytelnianie dwuskładnikowe od weryfikacji dwuetapowej.
Dwie czynności nie zawsze oznaczają dwa niezależne składniki.
Przykładowo system może wymagać:
- hasła,
- odpowiedzi na pytanie zabezpieczające.
Formalnie są to dwa etapy, ale oba opierają się na wiedzy użytkownika.
Nie jest to więc tak silne zabezpieczenie jak połączenie hasła z fizycznym urządzeniem albo kluczem bezpieczeństwa.
Najpopularniejsze rodzaje 2FA
Istnieje kilka sposobów realizacji drugiego składnika uwierzytelnienia. Różnią się one wygodą, odpornością na ataki oraz sposobem wdrożenia.
Kody SMS
Jedną z najbardziej znanych metod jest przesyłanie jednorazowego kodu SMS na numer telefonu.
Po podaniu hasła użytkownik otrzymuje wiadomość z kodem, który musi wpisać podczas logowania.
Zaletą tej metody jest prostota.
Nie trzeba instalować dodatkowych aplikacji ani kupować sprzętu.
SMS nie jest jednak najbezpieczniejszą formą 2FA.
Numer telefonu może zostać przejęty między innymi w wyniku ataku typu SIM swapping, czyli bezprawnego przeniesienia numeru na kartę SIM kontrolowaną przez przestępcę.
W niektórych scenariuszach wiadomości mogą również zostać przechwycone.
Mimo tych ograniczeń 2FA przez SMS jest zazwyczaj znacznie bezpieczniejsze niż brak drugiego składnika.
Aplikacja uwierzytelniająca
Bardzo popularnym rozwiązaniem są aplikacje generujące jednorazowe kody.
Po konfiguracji aplikacja tworzy zwykle nowy kod co kilkadziesiąt sekund.
Podczas logowania użytkownik wpisuje aktualny kod po podaniu hasła.
Mechanizm ten najczęściej wykorzystuje standard TOTP, czyli Time-based One-Time Password.
Kod jest generowany lokalnie na urządzeniu na podstawie wspólnego sekretu i czasu.
Do jego wygenerowania zazwyczaj nie jest potrzebne połączenie z internetem.
To istotna przewaga nad kodami SMS.
Powiadomienie push
Niektóre systemy wysyłają na zaufane urządzenie powiadomienie z pytaniem, czy użytkownik próbuje się zalogować.
Użytkownik może zaakceptować albo odrzucić próbę logowania.
Rozwiązanie jest wygodne, ponieważ nie wymaga przepisywania kodu.
Trzeba jednak uważać na tak zwany MFA fatigue albo push bombing.
Atakujący posiadający hasło może wielokrotnie wysyłać prośby o zatwierdzenie logowania, licząc na to, że użytkownik zaakceptuje jedną z nich przez pomyłkę lub ze zniecierpliwienia.
Dlatego nowocześniejsze systemy mogą dodatkowo wyświetlać numer, który trzeba dopasować do sesji logowania.
Klucz bezpieczeństwa
Fizyczny klucz bezpieczeństwa jest jednym z najmocniejszych sposobów zabezpieczenia konta.
Może mieć formę niewielkiego urządzenia podłączanego przez USB, komunikującego się przez NFC lub Bluetooth.
Podczas logowania użytkownik musi fizycznie posiadać klucz i wykonać określoną czynność, na przykład dotknąć jego przycisku.
Nowoczesne klucze wykorzystują standardy takie jak FIDO2 i WebAuthn.
Ich bardzo istotną zaletą jest odporność na wiele klasycznych ataków phishingowych.
Klucz może kryptograficznie zweryfikować, czy użytkownik loguje się do właściwej domeny.
Biometria
Drugim składnikiem może być również cecha użytkownika, na przykład:
- odcisk palca,
- rozpoznawanie twarzy,
- skan tęczówki.
Biometria często występuje jako element uwierzytelniania urządzenia lub klucza kryptograficznego.
Warto jednak pamiętać, że sama biometria nie zawsze oznacza 2FA.
Jeżeli użytkownik loguje się wyłącznie za pomocą odcisku palca, system wykorzystuje tylko jeden rodzaj składnika.
Co to jest TOTP?
TOTP jest jednym z najczęściej wykorzystywanych mechanizmów w aplikacjach uwierzytelniających.
Skrót oznacza Time-based One-Time Password.
Podczas konfiguracji serwis oraz aplikacja otrzymują wspólny sekret.
Na jego podstawie i aktualnego czasu generowany jest kod ważny przez krótki okres.
Dlatego kod widoczny w aplikacji co pewien czas się zmienia.
Serwer może samodzielnie obliczyć, jaki kod powinien być aktualnie poprawny.
Nie ma konieczności wysyłania go przez sieć.
Jak wygląda konfiguracja 2FA?
Dokładna procedura zależy od konkretnej usługi, ale zazwyczaj wygląda podobnie.
- Użytkownik loguje się do konta.
- Przechodzi do ustawień bezpieczeństwa.
- Włącza uwierzytelnianie dwuskładnikowe.
- Wybiera metodę drugiego składnika.
- Łączy konto z aplikacją lub urządzeniem.
- Potwierdza konfigurację kodem testowym.
- Zapisuje kody odzyskiwania.
W przypadku aplikacji TOTP często wyświetlany jest kod QR.
Po jego zeskanowaniu konto pojawia się w aplikacji uwierzytelniającej.
Od tego momentu podczas logowania system może wymagać jednorazowego kodu generowanego przez aplikację.
Kody odzyskiwania
Podczas włączania 2FA wiele serwisów generuje zestaw jednorazowych kodów odzyskiwania.
Są one niezwykle ważne.
Mogą umożliwić odzyskanie dostępu, gdy:
- telefon zostanie zgubiony,
- urządzenie ulegnie awarii,
- aplikacja uwierzytelniająca zostanie usunięta,
- klucz bezpieczeństwa przestanie być dostępny.
Kody odzyskiwania nie powinny być przechowywane wyłącznie na urządzeniu używanym jako drugi składnik.
Jeżeli telefon zostanie zgubiony razem z zapisanymi na nim kodami, kopia zapasowa przestaje spełniać swoją funkcję.
Warto przechowywać je w bezpiecznym, niezależnym miejscu.
Czy 2FA może zostać złamane?
2FA znacząco zwiększa bezpieczeństwo, ale nie oznacza pełnej odporności na wszystkie rodzaje ataków.
Skuteczność zależy między innymi od wybranej metody.
Atakujący mogą próbować:
- wyłudzić jednorazowy kod,
- przejąć sesję użytkownika,
- przechwycić wiadomość SMS,
- przejąć numer telefonu,
- nakłonić użytkownika do zatwierdzenia fałszywego logowania,
- zainfekować urządzenie złośliwym oprogramowaniem.
Dlatego 2FA powinno być traktowane jako ważna warstwa ochrony, a nie zamiennik wszystkich pozostałych zasad bezpieczeństwa.
Phishing a 2FA
Klasyczne 2FA oparte na jednorazowych kodach może zostać zaatakowane przy pomocy zaawansowanego phishingu.
Fałszywa strona może poprosić użytkownika najpierw o hasło, a następnie o aktualny kod 2FA.
Jeżeli atakujący wykorzysta te dane natychmiast do zalogowania się w prawdziwym serwisie, może przejąć sesję.
Dlatego najwyższą odporność na phishing zapewniają mechanizmy kryptograficzne powiązane z konkretną domeną, takie jak WebAuthn i sprzętowe klucze bezpieczeństwa.
2FA a passkeys
Coraz częściej obok klasycznego 2FA pojawia się pojęcie passkeys.
Passkey pozwala logować się za pomocą kryptografii klucza publicznego, często bez wpisywania tradycyjnego hasła.
Użytkownik może potwierdzić dostęp przy pomocy biometrii, PIN-u urządzenia lub innej lokalnej metody.
Passkeys nie są po prostu kolejnym rodzajem kodu 2FA.
To inny model uwierzytelniania, którego celem jest między innymi ograniczenie zależności od haseł i zwiększenie odporności na phishing.
Gdzie warto włączyć 2FA?
Najprostsza odpowiedź brzmi: wszędzie tam, gdzie utrata dostępu mogłaby spowodować realne problemy.
Szczególnie ważne są:
- konto e-mail,
- bankowość,
- serwisy finansowe,
- panele hostingowe,
- systemy administracyjne,
- WordPress,
- systemy sklepowe,
- konta reklamowe,
- systemy analityczne,
- menedżery tagów,
- konta w mediach społecznościowych,
- systemy zarządzania domenami,
- repozytoria kodu,
- systemy chmurowe.
Priorytetem powinien być adres e-mail, ponieważ bardzo często służy do odzyskiwania dostępu do pozostałych usług.
Jeżeli ktoś przejmie główną skrzynkę e-mail, może próbować resetować hasła do kolejnych systemów.
2FA w WordPressie
Panel administracyjny WordPressa daje szerokie możliwości zarządzania stroną.
Przejęcie konta administratora może umożliwić między innymi:
- zmianę treści strony,
- dodawanie użytkowników,
- instalowanie wtyczek,
- modyfikację plików,
- wstrzyknięcie złośliwego kodu,
- przejęcie danych klientów.
Dlatego konta administratorów warto chronić 2FA.
Ma to szczególne znaczenie, jeżeli do panelu dostęp posiada kilka osób.
Jednocześnie warto regularnie sprawdzać listę użytkowników i usuwać dostęp osobom, które nie powinny już korzystać z systemu.
2FA w WooCommerce
W sklepie internetowym konsekwencje przejęcia konta administracyjnego mogą być jeszcze poważniejsze.
Administrator może mieć dostęp do:
- zamówień,
- danych klientów,
- ustawień płatności,
- integracji,
- kuponów,
- produktów,
- konfiguracji podatków,
- ustawień wysyłki.
Dlatego przy sklepach WooCommerce szczególnie istotne jest ograniczenie liczby kont z najwyższymi uprawnieniami oraz zabezpieczenie ich dodatkowym składnikiem uwierzytelnienia.
2FA w panelu hostingowym
Konto hostingowe może być jeszcze ważniejsze niż sam panel WordPressa.
Dostęp do hostingu często oznacza dostęp do:
- plików strony,
- baz danych,
- kopii zapasowych,
- poczty,
- ustawień DNS,
- certyfikatów,
- zadań systemowych.
Przejęcie takiego konta może pozwolić na całkowite przejęcie infrastruktury strony.
Jeżeli operator hostingu oferuje 2FA, warto je włączyć.
2FA w Google i systemach analitycznych
Konta Google są często powiązane z wieloma kluczowymi narzędziami biznesowymi.
Jedno konto może posiadać dostęp między innymi do:
- Google Analytics,
- Google Search Console,
- Google Tag Manager,
- Google Ads,
- Profilu Firmy w Google,
- Google Merchant Center.
Przejęcie takiego konta może więc otworzyć dostęp do znacznej części infrastruktury marketingowej i analitycznej firmy.
Właśnie dlatego dodatkowa warstwa uwierzytelnienia ma tutaj szczególne znaczenie.
2FA a konta współdzielone
Jednym z najczęstszych problemów organizacyjnych jest korzystanie przez kilka osób z jednego loginu.
Powoduje to problemy zarówno z bezpieczeństwem, jak i odpowiedzialnością.
Trudno wtedy określić:
- kto wykonał określoną zmianę,
- kto zna hasło,
- czy były pracownik nadal posiada dostęp,
- które urządzenia są zaufane.
Znacznie lepszym rozwiązaniem jest tworzenie osobnych kont i nadawanie każdemu użytkownikowi tylko takich uprawnień, jakich rzeczywiście potrzebuje.
Każde konto może wtedy posiadać własne 2FA.
Zasada najmniejszych uprawnień
2FA jest tylko jednym z elementów bezpiecznego zarządzania dostępami.
Równie ważna jest zasada najmniejszych uprawnień.
Użytkownik powinien otrzymywać tylko takie prawa, które są mu potrzebne do wykonania pracy.
Jeżeli ktoś potrzebuje wyłącznie edytować treści, nie powinien automatycznie otrzymywać pełnego dostępu administracyjnego.
Zmniejsza to skutki ewentualnego przejęcia konta.
Najczęstsze błędy przy korzystaniu z 2FA
Brak kodów odzyskiwania
Użytkownik włącza 2FA, ale nie zapisuje kodów awaryjnych.
Po utracie telefonu odzyskanie konta może stać się trudne.
Przechowywanie wszystkiego na jednym urządzeniu
Hasła, aplikacja 2FA i kody odzyskiwania znajdują się na tym samym telefonie.
Utrata urządzenia może wtedy oznaczać utratę wszystkich sposobów dostępu jednocześnie.
Automatyczne zatwierdzanie powiadomień
Jeżeli pojawia się prośba o zatwierdzenie logowania, którego użytkownik nie rozpoczął, należy ją odrzucić.
Niespodziewane powiadomienia mogą oznaczać, że ktoś posiada już poprawne hasło.
Brak 2FA na najważniejszym koncie
Czasami użytkownik zabezpiecza mniej istotne usługi, ale pozostawia bez ochrony główną skrzynkę e-mail.
To właśnie ona często jest najważniejszym elementem całego łańcucha odzyskiwania kont.
Wspólne konto dla wielu osób
Jedno konto współdzielone przez kilka osób komplikuje zarządzanie drugim składnikiem oraz audyt dostępu.
Jaką metodę 2FA wybrać?
Nie każda metoda oferuje ten sam poziom bezpieczeństwa.
W uproszczeniu można przyjąć następującą kolejność:
- sprzętowy klucz bezpieczeństwa lub mechanizmy FIDO2 i WebAuthn,
- aplikacja uwierzytelniająca TOTP,
- bezpieczne zatwierdzanie push,
- SMS.
Nie oznacza to, że SMS jest bezwartościowy.
Jeżeli jedynym wyborem jest SMS albo brak 2FA, w większości przypadków lepiej włączyć SMS.
Jeżeli jednak system pozwala korzystać z aplikacji uwierzytelniającej albo klucza sprzętowego, warto rozważyć mocniejszą metodę.
Czy 2FA utrudnia codzienną pracę?
Dodatkowy etap logowania rzeczywiście wymaga kilku sekund więcej.
W wielu systemach nie trzeba jednak potwierdzać każdego logowania.
Możliwe jest oznaczenie konkretnego urządzenia jako zaufanego na określony czas.
Trzeba przy tym zachować rozsądek.
Komputer prywatny używany wyłącznie przez jedną osobę jest innym przypadkiem niż komputer współdzielony, urządzenie publiczne lub sprzęt używany w hotelu.
2FA a menedżer haseł
2FA nie zastępuje menedżera haseł i menedżer haseł nie zastępuje 2FA.
Te mechanizmy rozwiązują różne problemy.
Menedżer haseł ułatwia korzystanie z długich, unikalnych haseł dla różnych usług.
2FA dodaje kolejny składnik wymagany do uzyskania dostępu.
Najlepszy efekt daje połączenie obu rozwiązań.
Czy kod 2FA można komuś podać?
Jednorazowy kod uwierzytelniający powinien być traktowany podobnie jak hasło.
Nie należy podawać go osobie, która kontaktuje się telefonicznie, przez komunikator lub pocztę i prosi o jego przekazanie.
Legalny administrator systemu zazwyczaj nie potrzebuje jednorazowego kodu użytkownika, aby wykonać swoją pracę.
Prośba o podanie aktualnego kodu może być elementem ataku phishingowego.
Co zrobić po otrzymaniu niespodziewanego kodu 2FA?
Jeżeli użytkownik otrzyma kod albo powiadomienie o logowaniu, którego sam nie rozpoczął, warto potraktować to jako sygnał ostrzegawczy.
Należy wtedy:
- nie zatwierdzać logowania,
- nie przekazywać nikomu kodu,
- sprawdzić aktywne sesje,
- zmienić hasło, jeśli istnieje podejrzenie jego przejęcia,
- sprawdzić urządzenia posiadające dostęp do konta.
Warto również zastanowić się, czy używane hasło nie występowało w innych serwisach.
Co zrobić po utracie telefonu z aplikacją 2FA?
Sposób odzyskania konta zależy od wcześniej przygotowanych metod awaryjnych.
Mogą to być:
- kody odzyskiwania,
- drugi klucz bezpieczeństwa,
- zapasowe urządzenie,
- alternatywny składnik uwierzytelnienia,
- procedura odzyskiwania oferowana przez usługę.
Dlatego zabezpieczenia awaryjne warto przygotować podczas konfiguracji 2FA, a nie dopiero po utracie urządzenia.
Dlaczego warto mieć więcej niż jeden klucz bezpieczeństwa?
Jeżeli konto wykorzystuje sprzętowy klucz jako główny sposób uwierzytelniania, rozsądne może być skonfigurowanie drugiego egzemplarza.
Jeden klucz można używać na co dzień, a drugi przechowywać w bezpiecznym miejscu jako zapasowy.
Chroni to przed sytuacją, w której zgubienie lub uszkodzenie jedynego klucza blokuje dostęp do konta.
2FA w firmie
W firmowym środowisku 2FA nie powinno zależeć wyłącznie od dobrej woli poszczególnych użytkowników.
Warto określić jasne zasady dotyczące dostępu do najważniejszych systemów.
Powinny obejmować między innymi:
- obowiązek 2FA dla kont administracyjnych,
- osobne konta dla każdego użytkownika,
- regularny przegląd uprawnień,
- usuwanie nieaktywnych kont,
- procedurę odebrania dostępów po zakończeniu współpracy,
- bezpieczne przechowywanie kodów odzyskiwania.
To szczególnie ważne w przypadku systemów, do których dostęp otrzymują zewnętrzni wykonawcy.
Po zakończeniu współpracy warto sprawdzić nie tylko samo konto, ale również klucze API, tokeny, dostęp do hostingu i inne mechanizmy autoryzacji.
2FA a klucze API
Warto pamiętać, że 2FA chroni proces logowania użytkownika, ale nie musi automatycznie zabezpieczać wszystkich metod dostępu do systemu.
Integracje często korzystają z:
- kluczy API,
- tokenów dostępowych,
- haseł aplikacji,
- kluczy SSH.
Jeżeli taki token zostanie przejęty, atakujący może czasami uzyskać dostęp bez przechodzenia klasycznego logowania 2FA.
Dlatego klucze integracyjne również muszą być odpowiednio chronione, ograniczane i okresowo weryfikowane.
2FA a kopie zapasowe
2FA pomaga zapobiegać przejęciu konta, ale nie zastępuje kopii zapasowych.
Jeżeli strona zostanie uszkodzona, dane zostaną przypadkowo usunięte albo pojawi się awaria systemu, drugi składnik uwierzytelnienia nie przywróci utraconych plików.
Bezpieczeństwo powinno więc obejmować wiele niezależnych warstw.
Mogą to być:
- 2FA,
- silne i unikalne hasła,
- aktualizacje,
- kopie zapasowe,
- monitorowanie,
- ograniczenie uprawnień,
- bezpieczna konfiguracja serwera.
Czy warto wymuszać 2FA dla wszystkich użytkowników?
Zależy to od rodzaju systemu oraz uprawnień.
Najwyższy priorytet powinny mieć konta administratorów i osób posiadających dostęp do poufnych danych lub krytycznych ustawień.
W systemach firmowych często rozsądne jest wymuszenie 2FA również dla pozostałych użytkowników.
Im większe konsekwencje przejęcia konta, tym bardziej uzasadnione jest obowiązkowe stosowanie dodatkowego składnika.
Jak wdrażać 2FA bez chaosu?
W większym środowisku warto rozpocząć od inwentaryzacji dostępów.
- Sprawdzić najważniejsze systemy.
- Ustalić, kto posiada do nich dostęp.
- Usunąć niepotrzebne konta.
- Zweryfikować poziomy uprawnień.
- Włączyć 2FA dla kont krytycznych.
- Przygotować metody awaryjne.
- Ustalić procedurę odbierania dostępów.
Takie podejście jest skuteczniejsze niż przypadkowe włączanie zabezpieczenia w pojedynczych usługach bez kontroli nad całością infrastruktury.
Czy 2FA powinno być obowiązkowe?
Dla najważniejszych kont biznesowych odpowiedź jest bardzo często twierdząca.
Koszt jego stosowania jest niewielki, a potencjalne skutki przejęcia konta mogą być bardzo poważne.
Dotyczy to szczególnie systemów administracyjnych, poczty, hostingu, domen, reklam i infrastruktury sklepu internetowego.
Najważniejsze zasady bezpiecznego korzystania z 2FA
- włącz 2FA przynajmniej na najważniejszych kontach,
- preferuj aplikację uwierzytelniającą lub klucz bezpieczeństwa zamiast SMS, jeżeli system na to pozwala,
- zapisz kody odzyskiwania,
- nie przechowuj wszystkich metod odzyskania wyłącznie na jednym urządzeniu,
- nie zatwierdzaj niespodziewanych prób logowania,
- nie podawaj nikomu jednorazowych kodów,
- korzystaj z osobnych kont dla różnych użytkowników,
- regularnie sprawdzaj aktywne sesje i uprawnienia.
2FA, czyli uwierzytelnianie dwuskładnikowe, wymaga wykorzystania dwóch niezależnych elementów do potwierdzenia tożsamości użytkownika.
Najczęściej łączy hasło z kodem generowanym przez aplikację, powiadomieniem na zaufanym urządzeniu albo fizycznym kluczem bezpieczeństwa.
Największą zaletą 2FA jest to, że przejęcie samego hasła przestaje automatycznie oznaczać przejęcie konta.
Nie jest to rozwiązanie gwarantujące pełne bezpieczeństwo, ale stanowi jedną z najważniejszych warstw ochrony dostępu.
Szczególnie warto stosować je dla poczty, paneli administracyjnych, hostingu, domen, sklepów internetowych, kont reklamowych i systemów analitycznych.
W praktyce przy zabezpieczaniu systemów sprawdzam nie tylko, czy 2FA jest dostępne. Analizuję również sposób zarządzania kontami, zakres uprawnień, metody odzyskiwania dostępu oraz to, czy po zakończonej współpracy nie pozostają aktywne konta, tokeny lub inne niepotrzebne dostępy.
Najlepsze efekty daje połączenie kilku prostych zasad: unikalnych haseł, menedżera haseł, 2FA, ograniczonych uprawnień, aktualnego oprogramowania oraz regularnej kontroli dostępów.