
Wiedza
Czerwony alert DIGIKROM Hub. Jak wykryliśmy i opanowaliśmy przeciążenie sklepu
W tym artykule
Nie każda awaria strony internetowej zaczyna się od telefonu klienta. Czasem pierwszym sygnałem jest czerwony alert w systemie monitorowania. Tak właśnie rozpoczęła się nasza interwencja 24 października 2026 roku.
Jeden ze sklepów internetowych pozostających pod opieką DIGIKROM zaczął zwracać błędy HTTP 503. W krótkim czasie problem objął nie tylko wybrane podstrony, ale również stronę główną i mechanizmy WooCommerce. Przyczyną okazała się wyjątkowo intensywna fala automatycznych żądań kierowanych do filtrów katalogu produktów.
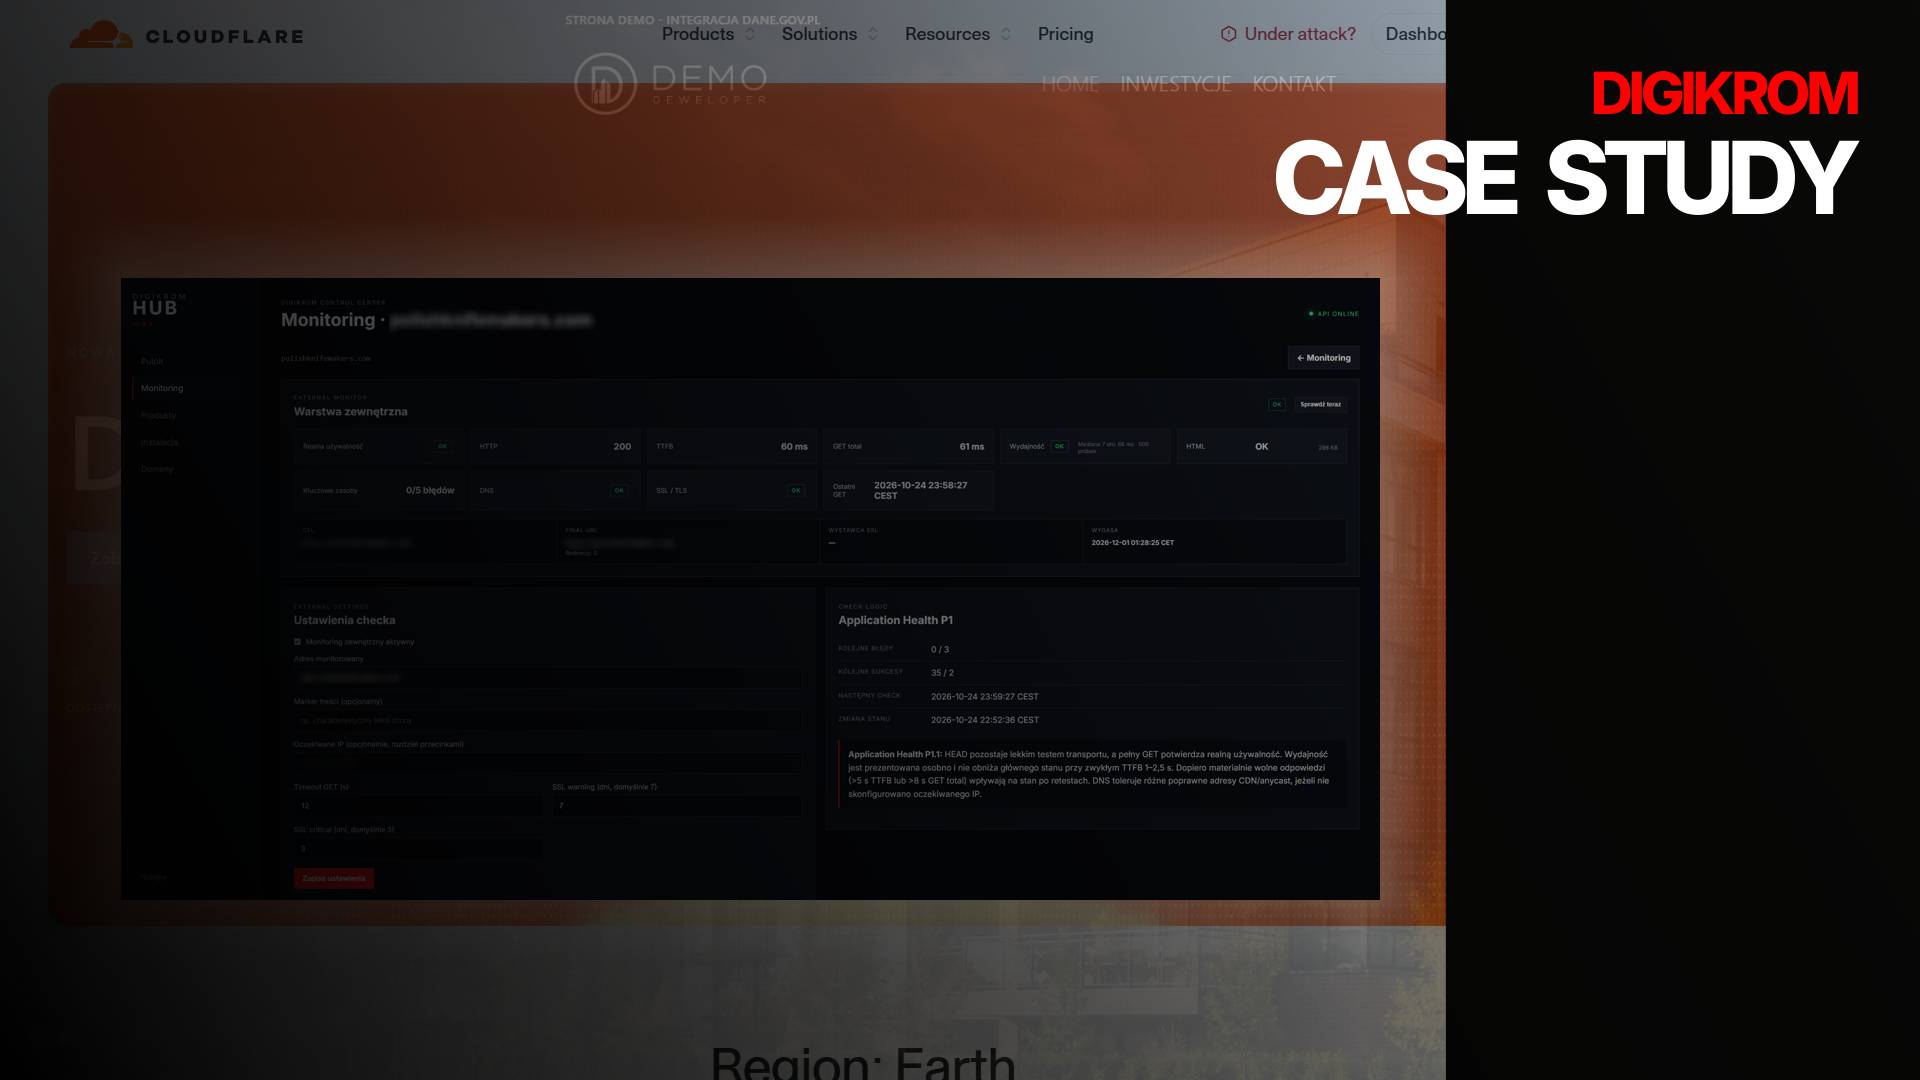
Awarię wykrył nasz autorski system DIGIKROM Hub. To właśnie jego alert uruchomił diagnostykę, która doprowadziła do zidentyfikowania źródła przeciążenia i wdrożenia zabezpieczenia na poziomie Cloudflare.
Monitoring zamiast ręcznego sprawdzania stron
Opieka techniczna nad stronami internetowymi nie powinna polegać na oczekiwaniu, aż właściciel witryny zauważy problem. Szczególnie w przypadku sklepów internetowych, w których niedostępność serwisu może oznaczać utracone zamówienia, przerwane sesje zakupowe i niezadowolenie klientów.
W DIGIKROM rozwijamy własny ekosystem narzędzi do zarządzania i monitorowania obsługiwanych serwisów. Jednym z jego kluczowych elementów jest DIGIKROM Hub — centralny panel umożliwiający nadzorowanie wielu witryn bez konieczności odwiedzania każdej z nich osobno.
System regularnie sprawdza dostępność stron i rejestruje nieprawidłowe odpowiedzi serwerów. Gdy pojawia się problem, odpowiednia informacja trafia do panelu monitoringu.
W przypadku Polish Knife Makers mechanizm ten odegrał kluczową rolę. Zamiast czekać na zgłoszenie od właściciela sklepu, otrzymaliśmy sygnał bezpośrednio z naszego systemu.
22:29 — początek poważnych problemów
Analiza logów serwera pozwoliła odtworzyć dokładną chronologię głównej fali awarii z 24 października 2026 roku.
- 22:28:02 — DIGIKROM Monitor sprawdza dostępność sklepu. Serwer odpowiada poprawnym kodem HTTP 200.
- 22:29:04 — w logach pojawia się pierwszy błąd HTTP 503 należący do głównej fali przeciążenia.
- 22:29:08 — monitor wykonuje żądania HEAD i GET do strony głównej. Oba kończą się odpowiedzią HTTP 503.
- Kolejne minuty — liczba błędów gwałtownie rośnie, a problem zaczyna wpływać na dostępność całego sklepu.
Między pierwszym zarejestrowanym błędem głównej fali a nieudaną kontrolą DIGIKROM Monitor upłynęły zaledwie cztery sekundy.
To istotne rozróżnienie: cztery sekundy dotyczą momentów zarejestrowanych w logach HTTP, a nie całkowitego czasu przywrócenia działania sklepu. Pokazują jednak, jak szybko automatyczny monitoring może wychwycić nieprawidłową odpowiedź serwera.
Ponad 6800 błędów 503 w kilkanaście minut
Pierwsza analiza wskazywała, że nie mamy do czynienia ze zwykłym błędem pojedynczej podstrony czy problemem wynikającym z aktualizacji WordPressa.
Skala ruchu była zdecydowanie większa, niż można byłoby oczekiwać przy normalnym korzystaniu z katalogu produktów.
W przeanalizowanym fragmencie logów, obejmującym okres od 22:29 do 22:45, zarejestrowaliśmy:
- 9184 żądania HTTP kierowane do sklepu.
- 8139 unikalnych adresów IP występujących w tym ruchu.
- 6865 odpowiedzi HTTP 503, oznaczających niedostępność usługi.
- 8183 żądania zawierające parametr
filter_product_brand.
Szczególnie charakterystyczny był sposób generowania adresów URL. Automatyczne klienty odpytywały strony marek i kategorii produktów, wykorzystując liczne kombinacje parametrów filtrowania.
Przykładowa struktura takiego zapytania wyglądała następująco:
/brand/nazwa-marki/
?filter_product_brand=217%2C174%2C172%2C200
&filtering=1
Dla zwykłego użytkownika filtrowanie produktów jest naturalną funkcją sklepu. Jednak wykonywane masowo, w tysiącach kombinacji, może generować znaczne obciążenie aplikacji oraz bazy danych.
Jednocześnie logi Apache wskazywały na problemy w komunikacji z warstwą PHP-FPM, między innymi błędy FastCGI i zrywane połączenia. Był to kolejny sygnał wskazujący na poważne przeciążenie zaplecza serwera.
Diagnoza: masowy ruch automatyczny wymierzony w filtry WooCommerce
Analiza powtarzających się wzorców żądań pozwoliła zawęzić problem do intensywnego ruchu automatycznego wykorzystującego mechanizmy filtrowania produktów.
Nie mieliśmy dowodu, że była to celowo zaplanowana próba unieruchomienia sklepu. Podobne skutki mogą powodować również agresywne crawlery, scrapery i inne systemy automatycznie eksplorujące adresy URL.
Z punktu widzenia dostępności serwisu najważniejszy był jednak rezultat: ogromna liczba żądań trafiała do zasobów aplikacji, podczas gdy rzeczywiści użytkownicy zaczynali napotykać błędy.
Co istotne, omawiana strona działa na naszym autorskim DIGIKROM Theme oraz komponentach DIGIKROM. Analiza nie wskazywała jednak na konkretną usterkę motywu jako przyczynę incydentu.
Dlatego zamiast rozpoczynać od przypadkowego wyłączania wtyczek, modyfikowania kodu motywu czy przebudowy sklepu, skoncentrowaliśmy się na ograniczeniu ruchu odpowiedzialnego za przeciążenie.
Jedna precyzyjna reguła Cloudflare
Rozwiązaniem okazało się wykorzystanie mechanizmów ochrony dostępnych w Cloudflare.
Na podstawie wzorców zidentyfikowanych w logach przygotowaliśmy regułę bezpieczeństwa rozpoznającą podejrzane żądania zawierające wielokrotne wartości parametrów filtrowania marek.
Reguła wykorzystywała mechanizm Managed Challenge, dzięki któremu Cloudflare może weryfikować ruch przed przekazaniem go do serwera źródłowego.
Zależało nam na możliwie precyzyjnym działaniu zabezpieczenia. Nie chcieliśmy blokować wszystkich odwiedzających, całych państw ani wszystkich adresów URL zawierających filtry produktów.
Ochrona została skierowana na charakterystyczny wzorzec żądań, który dominował podczas przeciążenia.
Efekt był widoczny bardzo szybko. Sklep odzyskał płynność działania, a kolejne testy potwierdziły poprawne funkcjonowanie stron produktów oraz filtrów WooCommerce.
53 tysiące dopasowań do reguły. Sklep nadal działał stabilnie
Najciekawsza część tej historii rozpoczęła się już po przywróceniu dostępności serwisu.
Ruch automatyczny nie ustąpił. Licznik Cloudflare nadal rósł, pokazując kolejne żądania odpowiadające zdefiniowanemu wzorcowi.
Najpierw kilkaset. Następnie kilka tysięcy. Po niespełna godzinie od uruchomienia zabezpieczenia panel Cloudflare wskazywał już ponad 53 000 dopasowań do reguły bezpieczeństwa.
Warto podkreślić, że liczba ta oznacza dopasowania do reguły, a nie 53 tysiące unikalnych botów ani potwierdzoną liczbę skutecznie zablokowanych żądań.
Najważniejszy rezultat był jednak znacznie prostszy do oceny: pomimo utrzymującego się intensywnego ruchu sklep pozostawał stabilny, a jego podstawowe funkcje działały prawidłowo.
Nie było konieczności wyłączania katalogu, rezygnowania z filtrowania produktów ani dokonywania awaryjnych zmian w DIGIKROM Theme.
Dlaczego DIGIKROM Hub był tak ważny?
Cloudflare odegrało istotną rolę w ograniczeniu obciążenia serwera. Analiza logów pozwoliła natomiast ustalić charakter problemu i dobrać odpowiednią metodę działania.
Jednak cała interwencja rozpoczęła się wcześniej — od alertu naszego systemu monitorowania.
To właśnie dlatego DIGIKROM Hub jest czymś więcej niż panelem prezentującym statusy stron internetowych.
Jego wartość polega na skróceniu drogi pomiędzy wystąpieniem problemu a rozpoczęciem diagnostyki. Zamiast polegać na ręcznym sprawdzaniu witryn lub zgłoszeniach klientów, otrzymujemy techniczny sygnał wymagający uwagi.
Dla zespołu odpowiedzialnego za wiele serwisów jednocześnie ma to fundamentalne znaczenie. Każda obsługiwana witryna może mieć inne środowisko hostingowe, inny zestaw integracji i inne wymagania biznesowe. Wszystkie potrzebują jednak jednej wspólnej rzeczy: stałej kontroli dostępności.
Skuteczna opieka nad stroną internetową nie zaczyna się w chwili, gdy klient zgłasza awarię. Zaczyna się od systemu, który potrafi wykryć problem, zanim ktoś zdąży go zgłosić.
Co dalej? Ochrona to proces, nie jednorazowa konfiguracja
Przywrócenie działania sklepu nie oznacza automatycznie zakończenia pracy nad jego bezpieczeństwem.
Po takim incydencie istotna jest dalsza obserwacja ruchu, analiza skuteczności reguł Cloudflare oraz kontrola zachowania serwera przy dużej liczbie żądań.
W przypadku rozbudowanych sklepów WooCommerce warto również weryfikować wydajność zapytań generowanych przez filtry produktów i rozważyć dodatkowe zabezpieczenia po stronie aplikacji.
Warstwowa ochrona — obejmująca monitoring, analizę logów, zabezpieczenia sieciowe i optymalizację aplikacji — daje znacznie większą odporność niż poleganie na jednym narzędziu.
DIGIKROM — projektowanie, rozwój i rzeczywista opieka techniczna
Historia Polish Knife Makers dobrze pokazuje podejście do realizacji projektów internetowych.
Nie ograniczam się do przygotowania strony i przekazania jej klientowi. Rozwijam własne motywy, komponenty, rozwiązania integracyjne oraz narzędzia pozwalające utrzymywać serwisy w dobrej kondycji technicznej.
DIGIKROM Theme odpowiada za warstwę prezentacji i funkcjonalność sklepu. DIGIKROM Hub pomaga mi kontrolować dostępność infrastruktury. Analiza techniczna i odpowiednio dobrane zabezpieczenia pozwalają reagować na nietypowe zdarzenia.
Ten incydent przypomniał mi, dlaczego rozwijanie własnych narzędzi ma sens. Nie chodzi o posiadanie kolejnego panelu administracyjnego. Chodzi o możliwość podejmowania właściwych działań wtedy, gdy naprawdę są potrzebne.
Bo profesjonalna opieka nad stroną internetową to nie tylko naprawianie problemów. To również umiejętność ich odpowiednio wczesnego wykrywania.
Case Study DIGIKROM — 24 października 2026 r. Opracowanie na podstawie logów serwera Apache, zdarzeń monitoringu DIGIKROM oraz obserwacji panelu Cloudflare. Przedstawione wartości dotyczą wskazanych okresów pomiarowych.
2026-10-26DAISY STUDIO. Projekt, który powstał przez przypadek, waży 422 GB i prawdopodobnie nigdy się nie skończy.↗
2026-09-29Od jednego screena bolidu do własnego cyfrowego muzeum. Jak zbudowałem RACECRAFT↗
2026-09-19Od ręcznej kontroli do własnego centrum operacyjnego. Jak zbudowałem DIGIKROM Hub dla ponad 50 stron↗
2026-09-02Szalona Italia — od technicznego długu do własnego ekosystemu e-commerce↗
2026-08-22Jak przeniosłem DIGIKROM z WordPressa na własny Static Hybrid bez zmiany adresów URL — Case Study↗